В данной теме, я расскажу как перехватывать часть трафика, идущего через роутер (в том числе wi-fi) . Техника атаки - ARP-spoofing .
Нам понадобиться бесплатный сниффер .
Но для начала немножко теории.
Цитата:
ARP-spoofing — техника атаки в Ethernet сетях, позволяющая перехватывать трафик между хостами. Основана на использовании протокола ARP.
При использовании в распределённой ВС алгоритмов удалённого поиска существует возможность осуществления в такой сети типовой удалённой атаки «ложный объект РВС». Анализ безопасности протокола ARP показывает, что, перехватив на атакующем хосте внутри данного сегмента сети широковещательный ARP-запрос, можно послать ложный ARP-ответ, в котором объявить себя искомым хостом (например, маршрутизатором), и в дальнейшем активно контролировать сетевой трафик дезинформированного хоста, воздействуя на него по схеме «ложный объект РВС».
Как уберечься от ARP спуффинга ?
1)Использовать спец. программы. (Например: arpwatch, BitCometAntiARP и др.)
2)Организация VLAN'ов
3)Использование PPTP и PPPoE
4)Настроить в локальной сети IPSec (шифрованный трафик между узлами вместо открытого)
Итак начнем.
1) Запускаем сниффер.
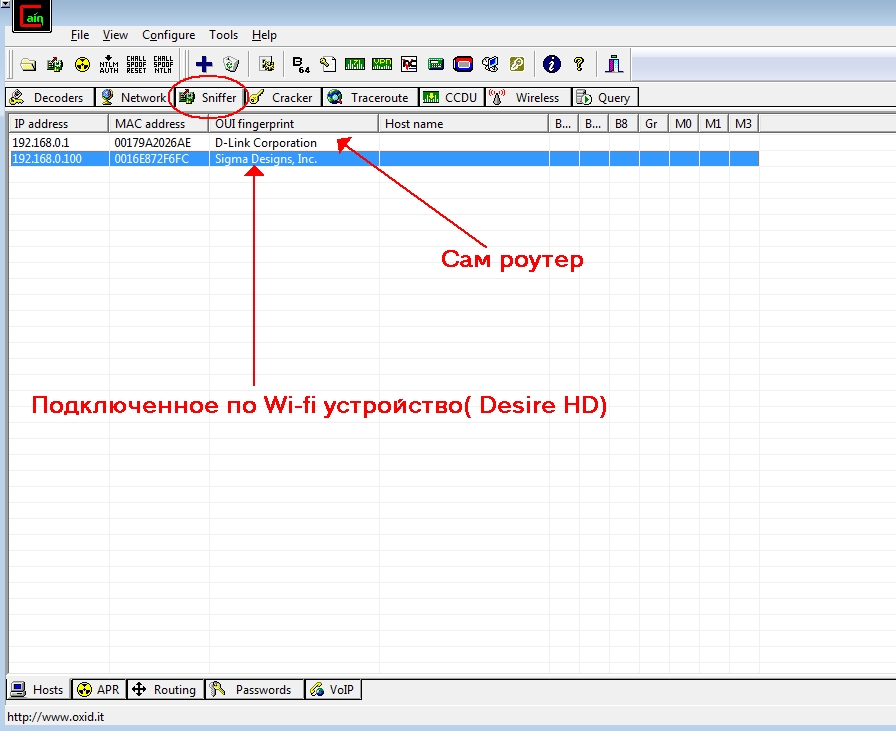
2) Далее заходим во вкладку Sniffer . И видим подключенные устройства.
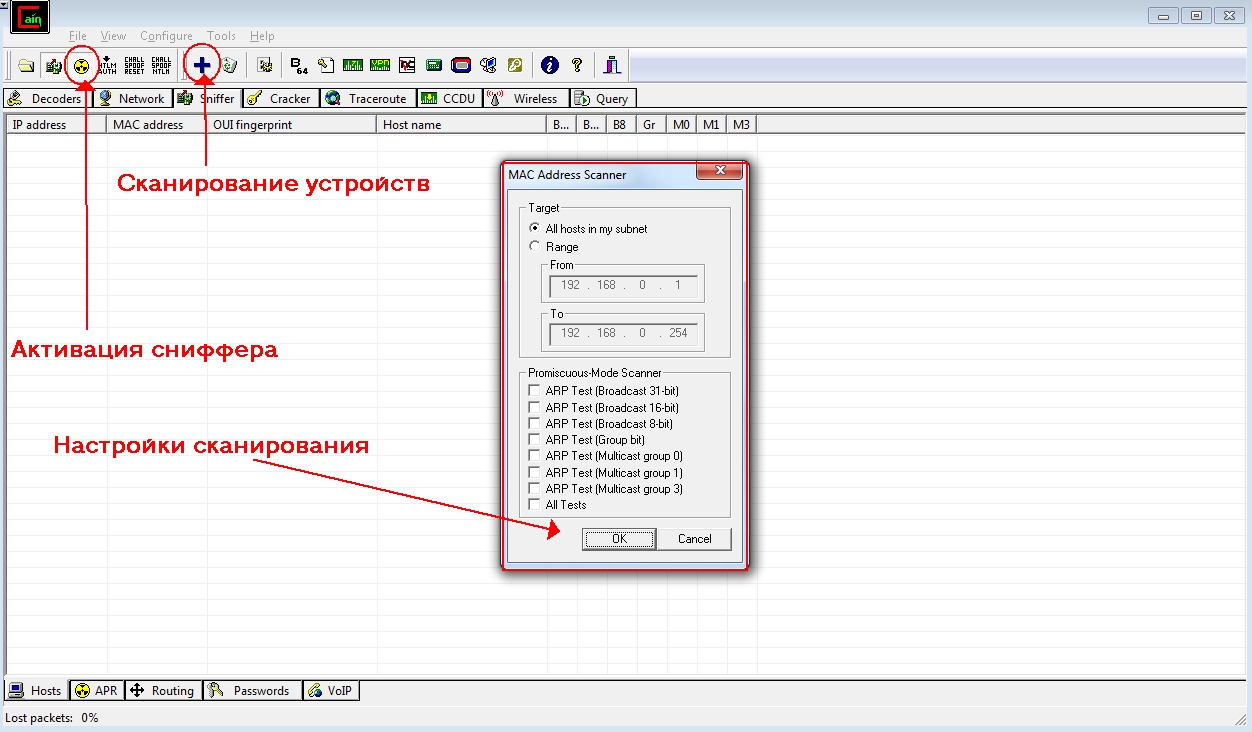
Если не видно устройства, запускаем сниффер и нажимаем на "+"
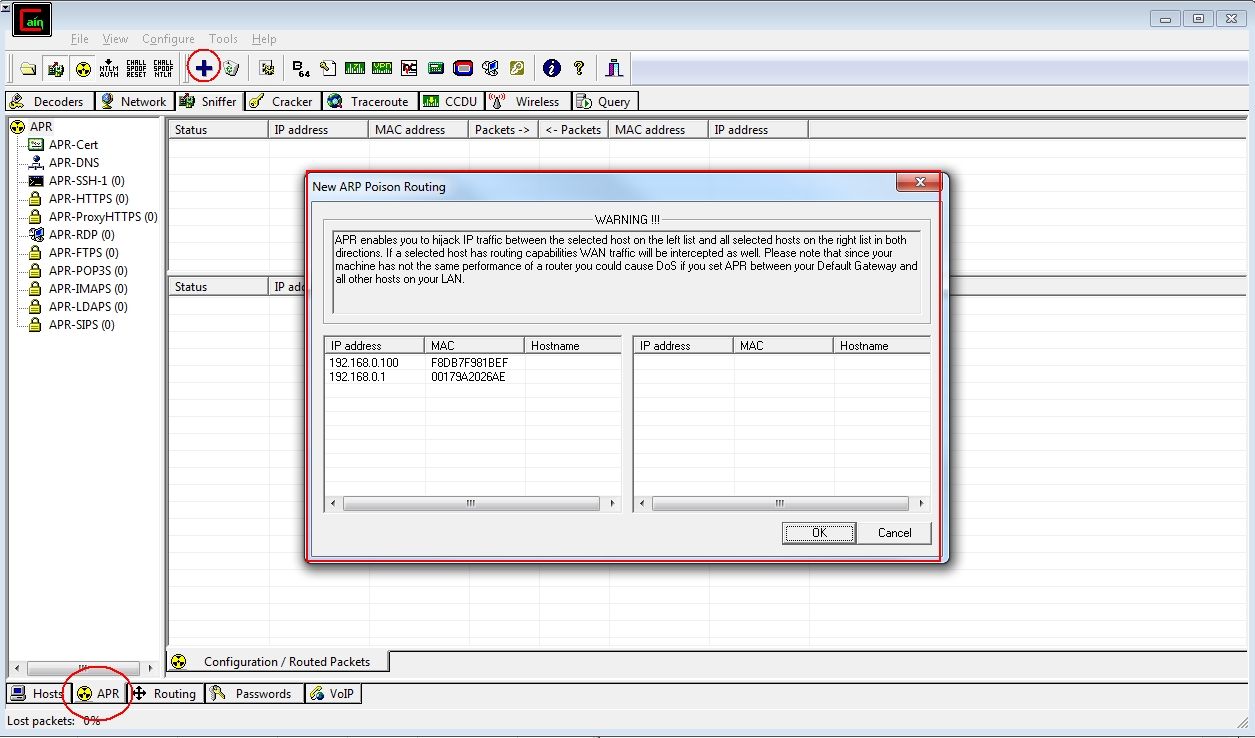
3) Теперь переходим во вкладку ARP и снова нажимаем на "+"
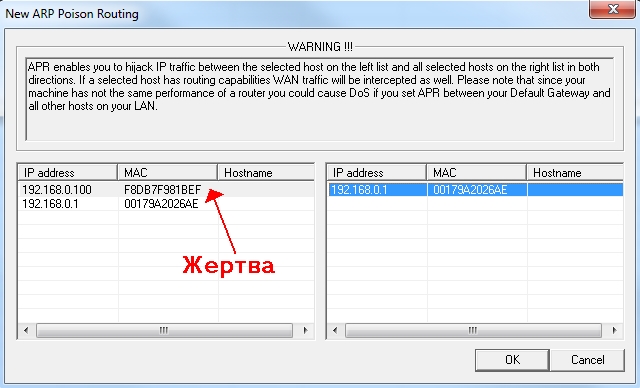
4) Появившемся окне, в левой части выбираем жертву, а в правой - другой компьютер(CISCO)
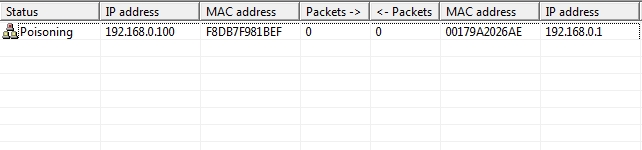
5) Ждем когда жертва начнет отправлять/получать пакеты.
Статус "Poisoning" означает, что начался перехват пакетов.
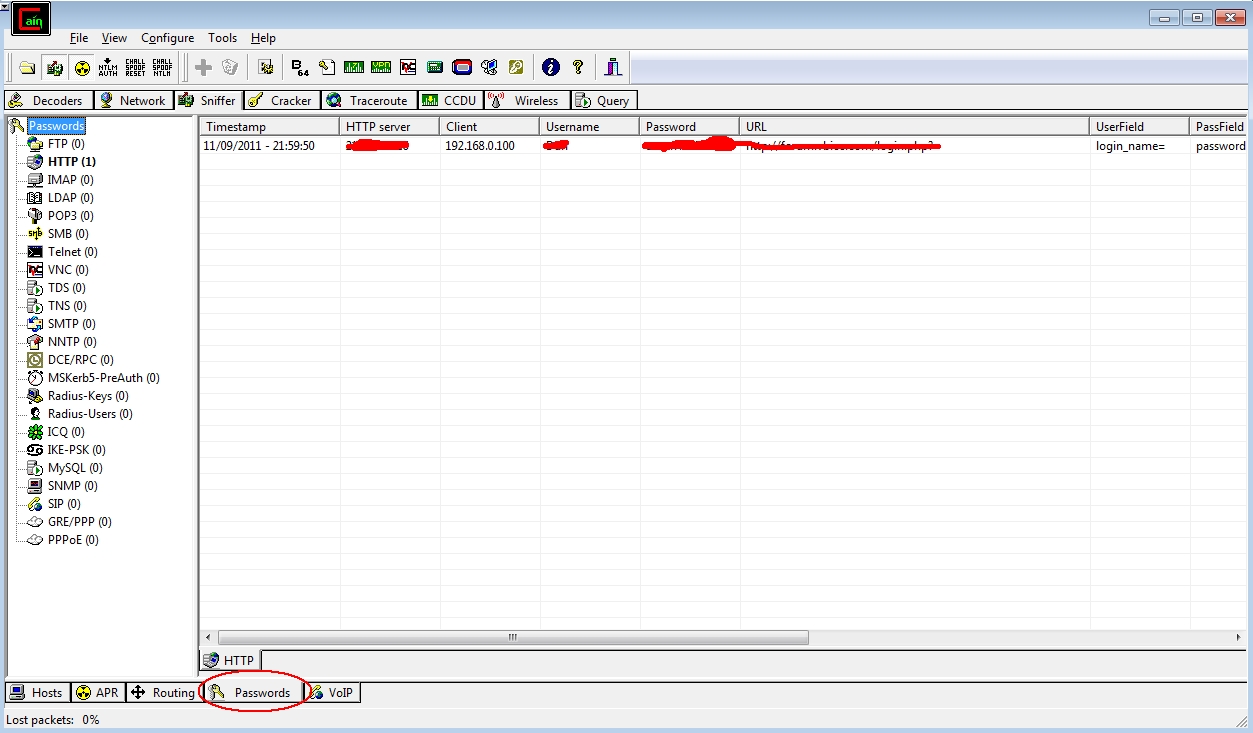
6) Далее переходим во вкладку "Passwords" и смотрим "выловленные" данные. [/HIDE]
Всем спасибо за внимание. Теория взята с Википедии. Гайд полностью написан мною. При копировании , указывайте автора гайда .
Последний раз редактировалось dark; 26.09.2011 в 11:29.
Метод один и тот же, но способы реализации разные . Главная особенность моего гайда - не надо копаться в клир тексте . А это на порядок удобнее прошлой статьи :)
Метод один и тот же, но способы реализации разные . Главная особенность моего гайда - не надо копаться в клир тексте . А это на порядок удобнее прошлой статьи :)
Но ты можешь поймать только логин и пароль при том что у кантакта шас вход через HTTPS пароль ты не увидишь))
А мы ломали подменой кукесов,этого хватало чтоб перевести себе деньги с чужих аков)




 [/HIDE]


